«لا نستطيع أن نعهد بالمسؤولية عمّا يفعله الذكاء نيابةً عنا إلى مزوّد النموذج»؛ بهذه الفكرة لخّص ساتيا ناديلا ما تبني عليه مايكروسوفت حزمتها الجديدة: افصل «توريد الذكاء» عن «سلطة التحكم به». وأعلنت الشركة في 19 أكتوبر 2026 حزمة جديدة تعامل وكيل الذكاء الاصطناعي كما يُعامل موظف يملك مفاتيح كثيرة، لا كقرصان من الخارج.
ما الذي أُعلن؟
تقول مايكروسوفت في مدونتها الأمنية إن الوكلاء ليسوا خبيثين بطبيعتهم، لكنهم يخطئون وقد يُخدعون أو يُخترقون، وإن نواتجهم تتغير مع السياق. لذلك تريد ضوابط تقع خارج النموذج لا يستطيع تجاوزها. أما الأجزاء المعلنة فهي:
| المكوّن | ما يفعله، بحسب مايكروسوفت |
|---|---|
| Guardian Agents وPlaybooks | وكلاء يراقبون وكلاء الشركة، ويحققون في سبب تغيّر المخاطر، ويقترحون الاحتواء أو ينفّذونه ضمن حدود يضعها البشر |
| Dynamic Agent Risk | تقدير مستمر لمخاطر الوكيل، لا درجة تُمنح مرة عند التسجيل |
| Dynamic Conditional Access | استجابة متدرجة: تقليص الصلاحيات، أو إبقاء القراءة وحجب الكتابة، أو طلب موافقة بشرية، وصولًا إلى إيقاف الوكيل |
| Dynamic Permissions | يبدأ الوكيل بلا صلاحيات ويأخذ ما تحتاجه المهمة فقط ولمدة المهمة |
| Agent ID لأنواع أكثر | هوية مستقلة للوكيل عن الموظف الذي يشغّله |
| MXC containers | بيئة معزولة تنفّذ فيها النماذج بسياسات تحكم وصولها |
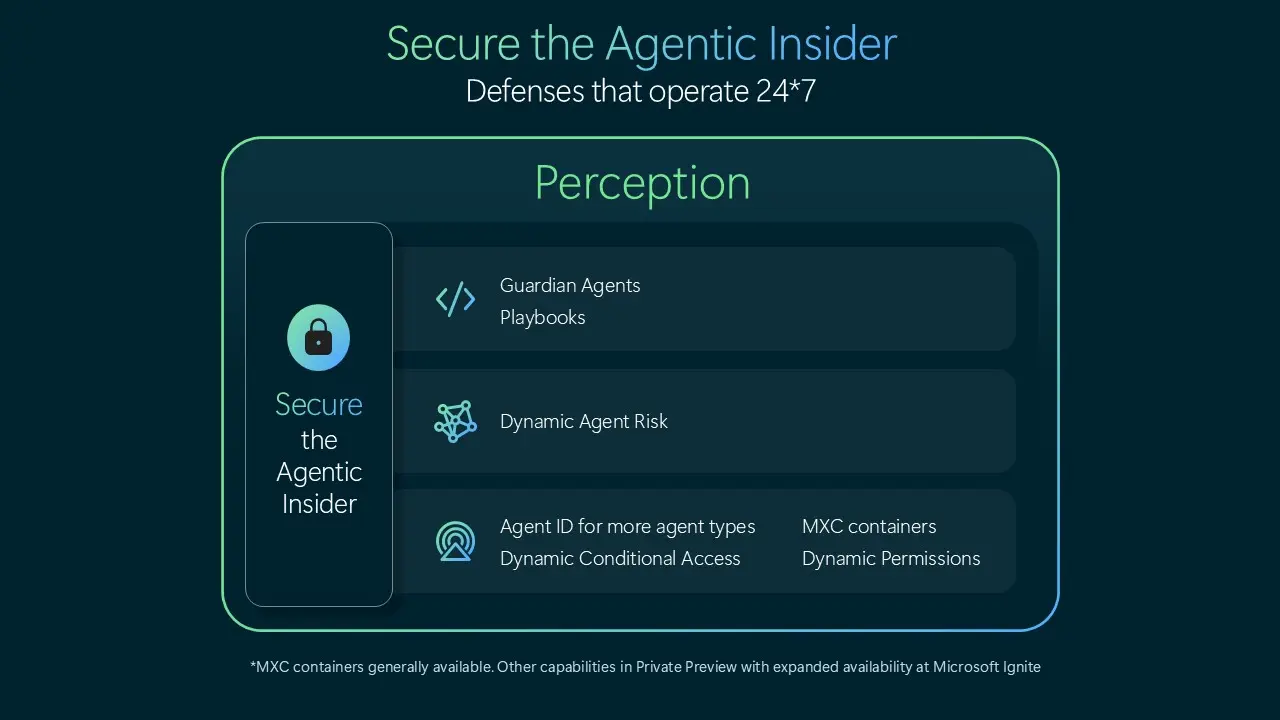
وتضيف الشركة أن اكتشاف الوكلاء المحليين يتوسع إلى 60 نوعًا، منها Claude Code وOpenAI Codex وGitHub Copilot، لتسجيلها في سجل واحد. وتذكر الصورة التوضيحية أن حاويات MXC متاحة عمومًا، أما بقية الإمكانات فبمعاينة خاصة، على أن تتسع إتاحتها في مؤتمر Ignite (17–20 نوفمبر).
لماذا «موظف» وليس «قرصان»؟
ينقل TechCrunch عن مسؤولة الأمن في مايكروسوفت هايت غالوت أن النماذج المتقدمة «لا يمكن الوثوق بها» أيًّا كان مصدرها، لا لأنها شريرة بل لأنها لا يمكن التنبؤ بها، ولأنها دُرّبت على إنجاز المهام لا على الالتزام بأعراف المؤسسة، وكثيرًا ما تُمنح مفاتيح واسعة.
مثال المدونة: وكيل يراجع المصروفات ويوافق على المبالغ الروتينية. لا يجوز أن يرث كل صلاحيات الموظف الذي يشغّله. فإن قرأ مستندًا خارجيًا فيه حقن أوامر وحاول إجراءً لا علاقة له بمهمته، فالنظام يُبقي له القراءة ويحجب الاعتماد، ويطلب موافقة بشرية إن كانت الخطوة حاسمة.
ماذا تأخذ منه إن كنت مستخدمًا فرديًا؟
هذه الأدوات موجهة للمؤسسات، ومعظمها لم يصل بعد. لكن المبدأ يصلح لك حين تمنح وكيلًا صلاحية على بريدك أو ملفاتك أو مفتاح API:
- ابدأ بأقل صلاحيةاعطِ الوكيل القراءة وحدها أولًا، وأضف الكتابة حين تثق بنتيجته.
- اجعل الخطوة الحاسمة بموافقتكالإرسال والحذف والدفع تمرّ عليك قبل التنفيذ.
- لا تمنحه حسابك الشخصي كاملًااستخدم حسابًا أو مفتاحًا منفصلًا بسقف إنفاق، فتعرف ما فعله الوكيل وما فعلته أنت.
للأساسيات: ما هو وكيل الذكاء الاصطناعي، وكيف تخدع صفحة ويب وكيلك في حقن الأوامر، ولماذا لا ينفّذ النموذج الأدوات بنفسه في Function Calling.
هل الحزمة متاحة اليوم؟
جزئيًا: بحسب مخطط مايكروسوفت، حاويات MXC متاحة عمومًا، وبقية القدرات بمعاينة خاصة حتى توسّع الإتاحة في Ignite.
هل تعني مايكروسوفت أن Claude وChatGPT خطران؟
لا بالمعنى الحرفي؛ قولها إن النماذج «لا يمكن الوثوق بها» مرتبط بعدم القدرة على التنبؤ بسلوكها وبصلاحياتها الواسعة، لا باتهام شركات بعينها.
المصادر: مدونة Microsoft Security، وTechCrunch.